核对验证码来源与有效期时,应先确认短信或邮件的发件号码与域名是否与 quickq 官方登记信息一致,再核对验证码生成时间与服务器时钟、会话绑定与一次性使用规则;发现异常立即终止并保存证据,上报客服或安全团队处理。
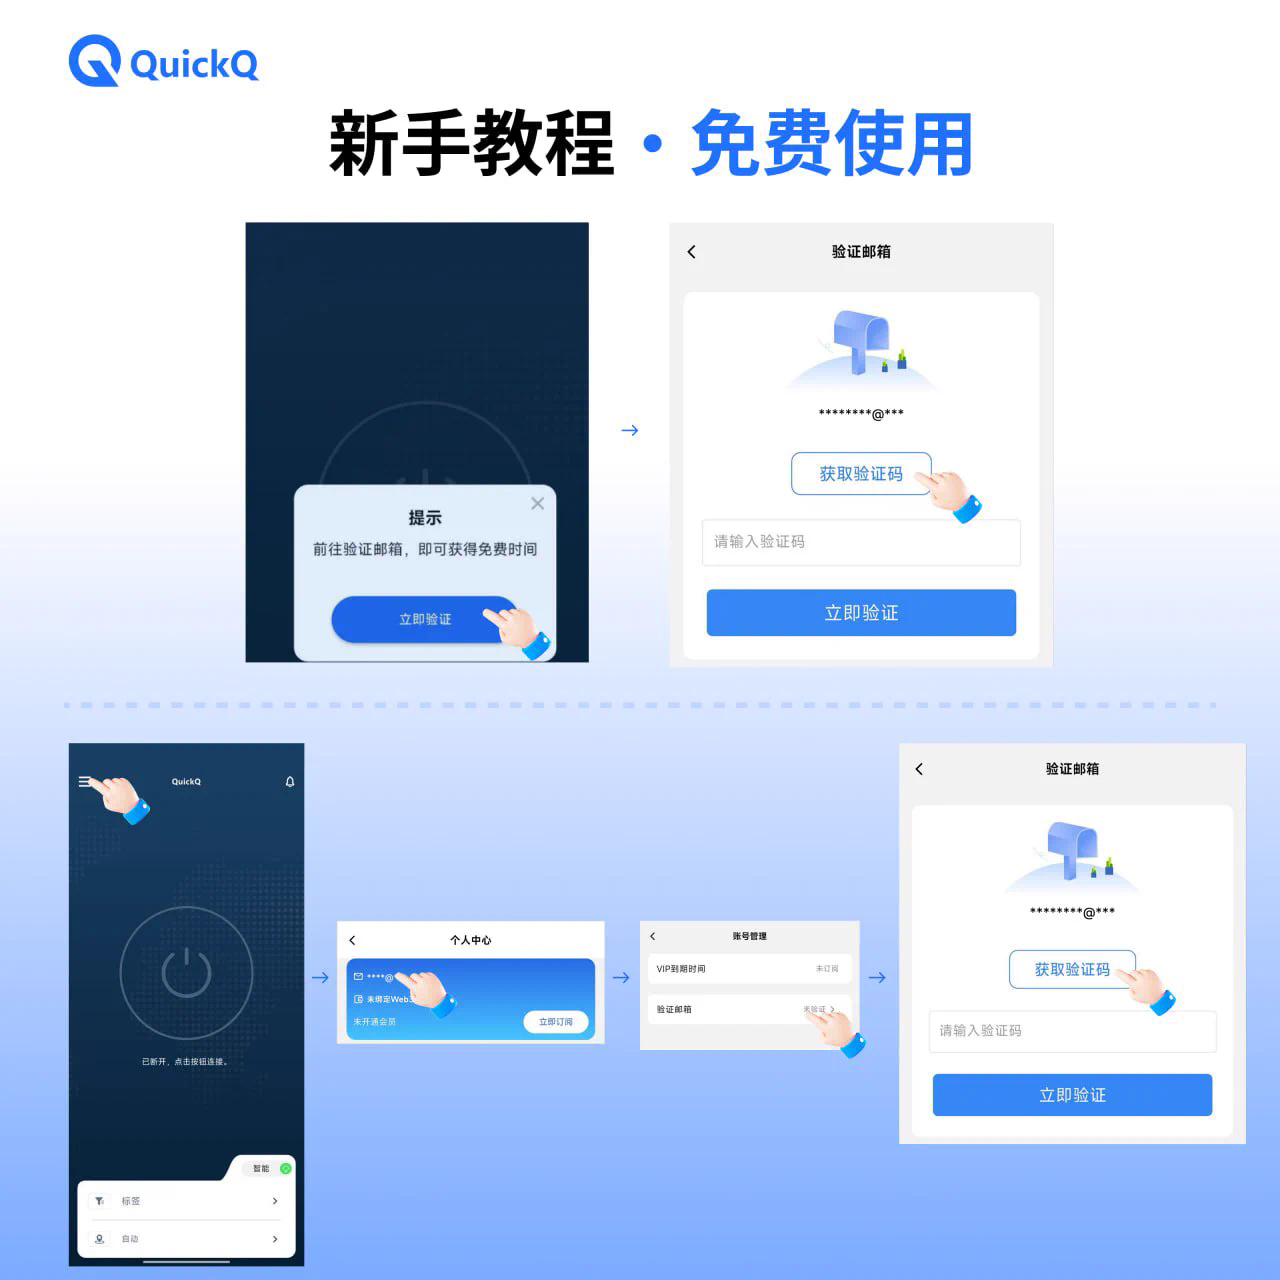
quickq 登录页面要求验证码时,如何快速核对来源?
检查短信或邮件发件信息是否来自可信源
- 确认发件号码与域名:直接在短信头或邮件头查看发件号码、发件域名和邮件返回路径,与 quickq 官方公布的发送号码和域名逐项比对,若有不一致立即标记为可疑并截屏保存。
- 验证邮件签名与认证记录:在收到邮件时检查 SPF、DKIM 与 DMARC 记录是否通过,若邮件头显示签名不匹配或被篡改,应认为来源可疑并通过官方渠道二次核实。
- 比对短信发送方模式:观察短信格式、前缀或短链是否与历史 quickq 通知一致,若文本或 URL 有异常字符、拼写错误或使用短域名,应优先怀疑钓鱼行为并停止操作。
比对验证码请求来源与会话绑定信息
- 核对会话ID或令牌:在 quickq 登录页面检查当前会话 ID、CSRF 令牌或一次性会话信息是否与发送验证码请求时的标识一致,若不同步则可能是中间人攻击或会话劫持。
- 确认请求时间轴:比对验证码发送时间与当前会话产生时间,若验证码在会话创建前或明显延后且与会话无关,应视为不匹配并拒绝使用。
- 检查目标手机号或邮箱绑定:核对验证码发送对象是否为当前希望登录的手机号或邮箱,若接收到与输入目标不一致的验证码,应立即报错并中断登录流程。
quickq 如何验证验证码的有效期与时间戳?
核对验证码生成时间与服务器时间差
- 比对时间戳来源:从验证码通知或后台日志中读取生成时间戳,和 quickq 服务器时间以及本地设备时间比对,若时间差超过允许漂移范围需怀疑时钟同步问题或伪造信息。
- 确认时区与夏令时影响:注意发送记录中的时区标注与接收设备时区是否一致,夏令时或跨时区会影响验证窗口,必要时使用 UTC 时间做最终比对以避免误判。
- 检验时间漂移容限:查阅 quickq 的验证码有效窗口(例如 5 分钟)并考虑允许的漂移,例如 ±30 秒至 ±2 分钟,超过该容限的验证码应视为过期或无效。
确认验证码的有效时长与过期策略
- 核实官方有效期设置:在 quickq 后台或帮助文档中确认验证码的默认有效期与延展策略,了解是否支持一次延长、撤销或绑定单次使用,以便正确判断是否过期。
- 检查重发与失效规则:确认系统在重发验证码时是否会使先前验证码失效,若每次重发都会覆盖旧值,则使用旧验证码应被拒绝并提示用户请求最新验证码。
- 验证多渠道有效期一致性:若 quickq 支持短信、邮件或应用内推送,需核对各渠道的有效期是否一致,避免渠道间差异导致的误用或安全漏洞。
quickq 在页面上如何防止验证码被篡改或重放?
验证会话绑定与验证码唯一性
- 绑定验证码与会话或设备:确保 quickq 后端将验证码与当前登录会话、IP 或设备指纹绑定,前端比对后才接受,若无绑定则可能被重放或跨会话使用。
- 确认验证码随机性与长度:核对生成规则是否满足安全要求(随机数来源、最小长度、字符集),若验证码过短或可预测则容易被穷举或攻击。
- 检测重复使用行为:实施一次性使用策略,并在后端记录验证码使用状态,若同一验证码被多次提交或在不同会话使用,应立即标记并封锁相关会话。
检查单次使用与重试限制
- 设置速率限制与失败计数:在 quickq 后端对验证码尝试次数和时间窗口进行限制,超过阈值触发临时封锁或额外验证,防止暴力猜测或脚本攻击。
- 启用递增延迟或验证码锁定:对连续失败尝试实施递增等待时间或要求额外验证(如图形验证码或二次验证),减少自动化攻击成功率。
- 记录并报警异常尝试:在日志中记录大量失败或异常来源的尝试,并结合报警系统通知安全团队以便及时响应和阻断可疑流量。
quickq 当验证码来源可疑时如何处置?
暂停当前登录并保存相关证据
- 立即中止登录流程:若怀疑验证码来源不可信,迅速提示用户停止输入并在后端终止该会话,防止后续凭证被滥用或遭受劫持。
- 采集并保存日志证据:保存短信或邮件原文、接收时间、会话 ID、IP 地址、用户代理等证据,确保后续可用于溯源、取证及协助安全分析。
- 建议用户变更敏感信息:若怀疑信息泄露,建议用户及时更改密码、解绑并重新绑定手机或邮箱,必要时强制密码重置以保障账户安全。
向官方渠道核实并上报安全事件
- 联系 quickq 官方支持:通过 quickq 官方客服或安全响应渠道提交事件报告,提供截图、日志片段与时间戳,寻求官方的核实与处理建议。
- 上报给安全团队进行分析:若为运维或安全人员,上传完整日志至 SIEM 或事件管理系统以便关联攻击链并及时采取封禁或回滚策略。
- 通知受影响用户并发布提醒:在确认事件后通过官方渠道向相关用户群发布安全提醒,说明处理措施与建议步骤,防止二次风险扩大。
quickq 运维如何配置与监控验证码安全?
配置安全的发送通道与域名认证
- 启用 SPF/DKIM/DMARC:为 quickq 的邮件发送域名配置并验证 SPF、DKIM 与 DMARC,确保接收方能识别合法邮件并降低被伪造的风险。
- 使用可信短信供应商:选择具备号码池实名认证与防劫持措施的短信服务商,并对供应商提供的回执与上行信息进行核验以防止被滥用。
- 对短链与跳转进行白名单控制:若短信或邮件包含短链接,应使用受控跳转域并将跳转目标纳入白名单,避免攻击者通过短链引导用户到钓鱼页面。
设置日志、报警与验证码策略管理
- 记录关键操作与审计日志:保存验证码生成、发送、验证和失败尝试的详细日志,并将敏感事件导入日志管理系统以便审计与追踪。
- 配置实时报警规则:为异常发送频率、失败尝试激增或异常地理来源设置报警,结合 ML 或规则引擎快速识别潜在攻击并触发响应流程。
- 定期审计与演练响应流程:定期评估验证码策略、有效期设置与应急响应流程,并通过演练验证日志、报警与人工处置链路的有效性和及时性。
常见问题与答案
问:如果我收到的验证码与 quickq 登录页面提示不一致,我应怎么办?
答:不要输入该验证码,立即终止登录并截图保存短信或邮件,使用 quickq 官方渠道联系客服或通过登录页面的“联系客服”功能核实来源,必要时更换绑定信息并重设密码。
问:怎样判断验证码是否已过期或被延长?
答:查看验证码发送时间与 quickq 的官方有效期说明,若超出有效窗口或系统显示已失效,请请求新的验证码,系统若支持延长会在发送或帮助文档中说明延长条件。
问:接到含有 quickq 名称但发件域名可疑的邮件,是否属于官方通知?
答:不能仅凭品牌名判断,需比对邮件的发件域、SPF/DKIM 签名与邮件头信息;若有疑点请通过 quickq 官网公布的联系方式向官方核实并不要点击邮件中的链接。
问:如何在 quickq 后台减少验证码被滥用的风险?
答:建议启用会话绑定、一次性使用、失败重试限制、短信/邮件发送速率控制及日志与报警,定期审计发送供应商配置并加固域名认证。